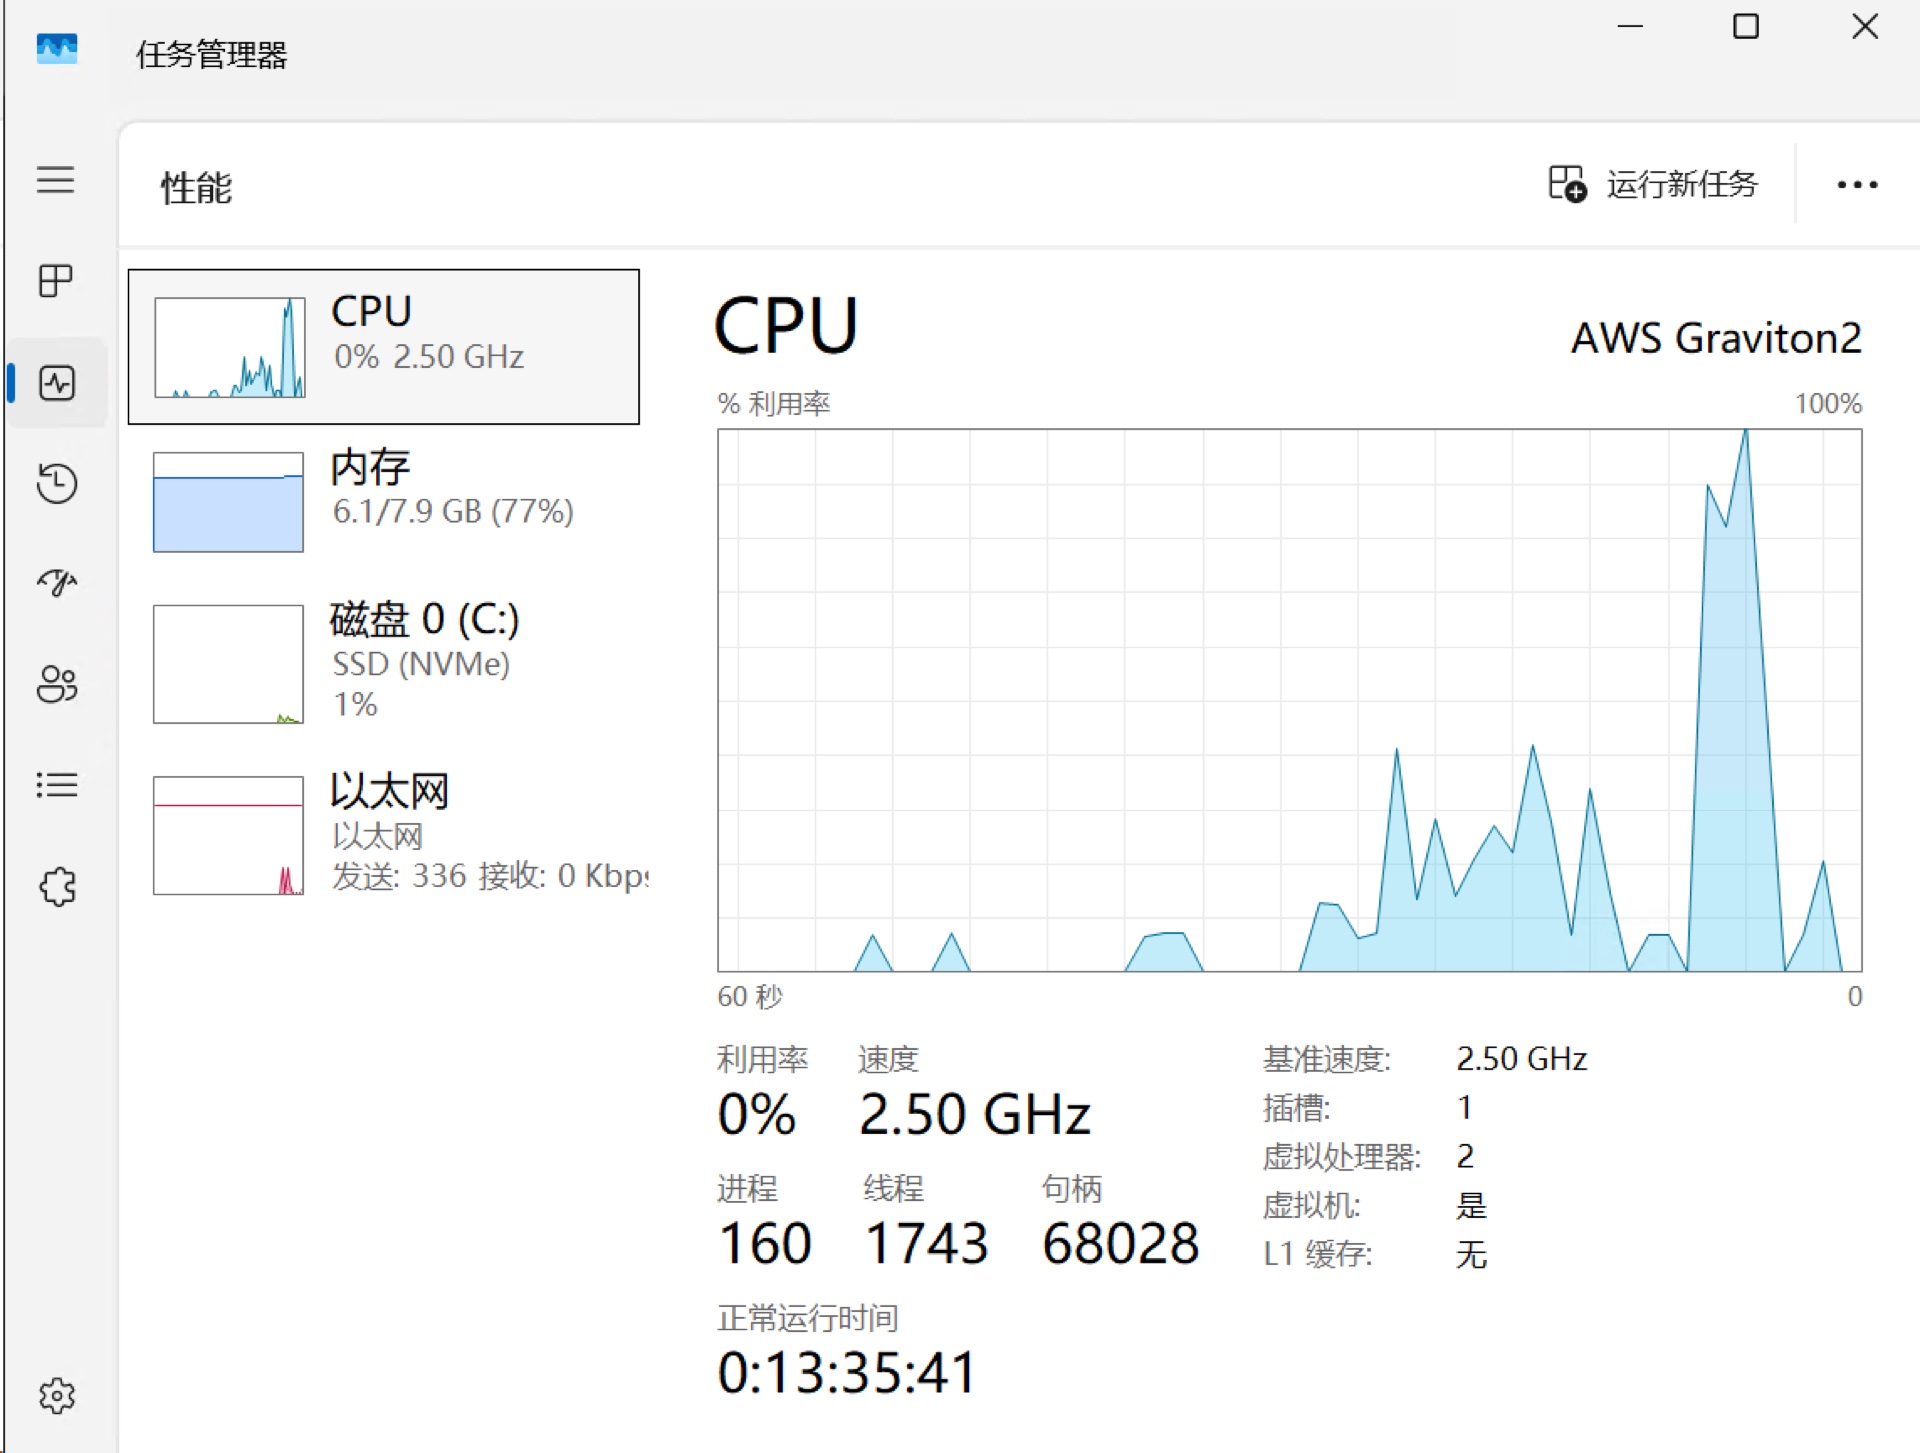
AWS 不提供 Graviton 架构 Windows AMI,用开源 reinstall 项目的一键 DD 脚本,把 t4g 实例从 Amazon Linux 2023 原地重装成 Windows 11 Pro ARM64。
2026/6/8大约 7 分钟

AWS 不提供 Graviton 架构 Windows AMI,用开源 reinstall 项目的一键 DD 脚本,把 t4g 实例从 Amazon Linux 2023 原地重装成 Windows 11 Pro ARM64。
Mac 有 IPv6 地址却 ping 不通公网 IPv6,逐层排查到 iStoreOS NDP Relay 模式不稳定,改一行 OpenWrt 配置从 relay 切 server 即修复。
Mac mini M4 到手后系统化检测指南:用命令行查硬件信息、SSD SMART 健康、接口状态、安全配置(SIP/FileVault)和系统稳定性,附完整命令。
帮助台原本能重置某个用户的密码,账号加入过 Domain Admins 后却开始报 Access is denied,移出特权组也没有马上恢复。文章通过同一 OU 中两个账号的对照,检查 AdminSDHolder 如何影响对象的权限与继承,并说明为什么不能只看 adminCount,以及退出保护后该怎样恢复委派。
想追查谁创建了账号、谁把用户加入特权组,先要确认域控确实记录了需要的事件。文章从高级审计策略和对象 SACL 开始,检查策略被覆盖、4662 缺失及组成员变更日志,再按对象 SID、操作者和登录会话关联记录,说明一条事件能回答什么,以及还缺哪些线索。
AD 对象删除成功后,普通查询可能再也找不到它;能查到删除对象,也不代表一定能完整还原。这里分别演示按 GUID 查询已删除对象和使用 AD 回收站恢复对象,说明 ShowDeleted、回收站启用时间和父容器的影响,并检查还原后的 GUID、SID、组关系与关键属性。
用户能登录域,却拿不到某个服务的票据;禁用 RC4 后访问失败,或服务仍在使用旧算法,都需要回到具体的 SPN 和服务账号检查。文章结合禁用 RC4 与账号 AES 配置的对照,解释 4769、账号能力位和实际票据算法各自代表什么,以及修改前后怎样验证和回退。
只允许帮助台重置密码或启停账号,看起来是很小的授权,实际却可能授予额外能力。文章从单对象密码重置和 OU 委派开始,检查属性权限、子 OU 继承及操作失败的对照,尤其关注 userAccountControl 授权为什么还可能允许设置 PasswordNotRequired,以及最后怎样精确撤权。
域用户改了密码,旧的 SMB 连接却还能继续访问;给账号加了组,桌面里的权限又没有立刻变化。这里用两组 Windows Server 2022 实验,分别检查新登录、进程令牌、Kerberos 票据和服务端会话,说明哪些状态会更新、哪些连接仍会保留,以及排障时该检查和清理哪一层。
IIS 返回 405 或 500.19,不一定是业务接口写错了;上传失败也可能先撞上服务器和 ASP.NET 两层限制。文章分别排查 WebDAV 抢占方法、请求大小限制和子目录配置继承,结合详细错误中的模块、子状态与 HRESULT,定位应该修改的配置层,避免在无关的路由或目录权限上反复尝试。